Un incident de securitate cibernetică de amploare a fost raportat în zilele trecute la Administrația Națională „Apele Române” (ANAR). Potrivit unui comunicat oficial, hackerii au lansat un atac de tip ransomware — un tip de atac în care sistemele sunt criptate și blocate în schimbul unei cereri de răscumpărare — vizând mai multe stații de lucru și servere din infrastructura IT a instituției și a administrațiilor bazinale de apă din țară.
Atacul, semnalat către Directoratul Național de Securitate Cibernetică (DNSC) în data de 20 decembrie 2025, a afectat un număr extrem de mare de dispozitive: aproximativ 1.000 de sisteme informatice — inclusiv servere care găzduiesc baze de date, aplicații, hărți digitale (GIS), e-mailuri/web și chiar serverele de domenii — au fost compromise în urma criptării fișierelor de către atacatori.
Această serie de evenimente a vizat Administrația Națională Apele Române, dar și 10 dintre cele 11 administrații bazinale de apă din țară, inclusiv birourile din orașe importante precum Oradea, Cluj-Napoca, Iași, Siret sau Buzău.
În urma atacului, atacatorii au transmis o notă de răscumpărare — cerând să fie contactați într-un termen specific — însă autoritățile au subliniat că nu este recomandat ca instituțiile afectate să negocieze sau să intre în contact cu hackerii, pentru a nu încuraja și finanța astfel de activități infracționale.
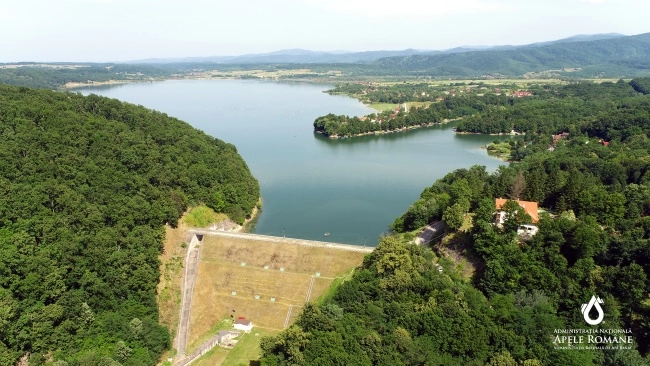
Deși impactul a fost semnificativ din perspectiva securității informatice, funcționarea tehnologiilor operaționale (cele care asigură efectiv controlul și operarea construcțiilor hidrotehnice) nu a fost afectată, ceea ce înseamnă că aria fizică de operare a barajelor, digurilor și a altor structuri de protecție a apelor continuă să funcționeze normal. Activitatea zilnică se desfășoară în continuare prin dispeceratele locale, folosind comunicații vocale și proceduri tradiționale, astfel încât lucrările de monitorizare și gestiune a apelor rămân în siguranță.
În prezent, echipe tehnice specializate — din cadrul DNSC, ANAR, Centrului Național Cyberint al Serviciului Român de Informații (SRI) și alte structuri de securitate cibernetică — colaborează pentru a investiga pe deplin incidentul, a limita efectele acestuia și a restabili funcționalitatea sistemelor afectate.
Un aspect critic evidențiat de autorități este faptul că infrastructura IT a Apei Române nu făcea parte din sistemul național de protecție a infrastructurilor critice, ceea ce a lăsat sistemele expuse riscurilor din mediul cibernetic. Demersurile pentru integrarea acestei infrastructuri în sistemele naționale de protecție cibernetică sunt în curs de desfășurare.
Atacurile de tip ransomware asupra instituțiilor publice au devenit o amenințare globală tot mai frecventă, iar acest incident la Apele Române subliniază atât vulnerabilitatea sistemelor informatice critice, cât și necesitatea implementării de măsuri robuste de protecție cibernetică la nivelul administrațiilor publice.